A maioria dos sites que a gente audita tem alguma coisa de LGPD instalada. Um banner de cookies apareceu, uma página de política foi publicada, alguém marcou uma caixa e o assunto foi dado como resolvido. Quando você observa o funcionamento, quase sempre falta o principal.
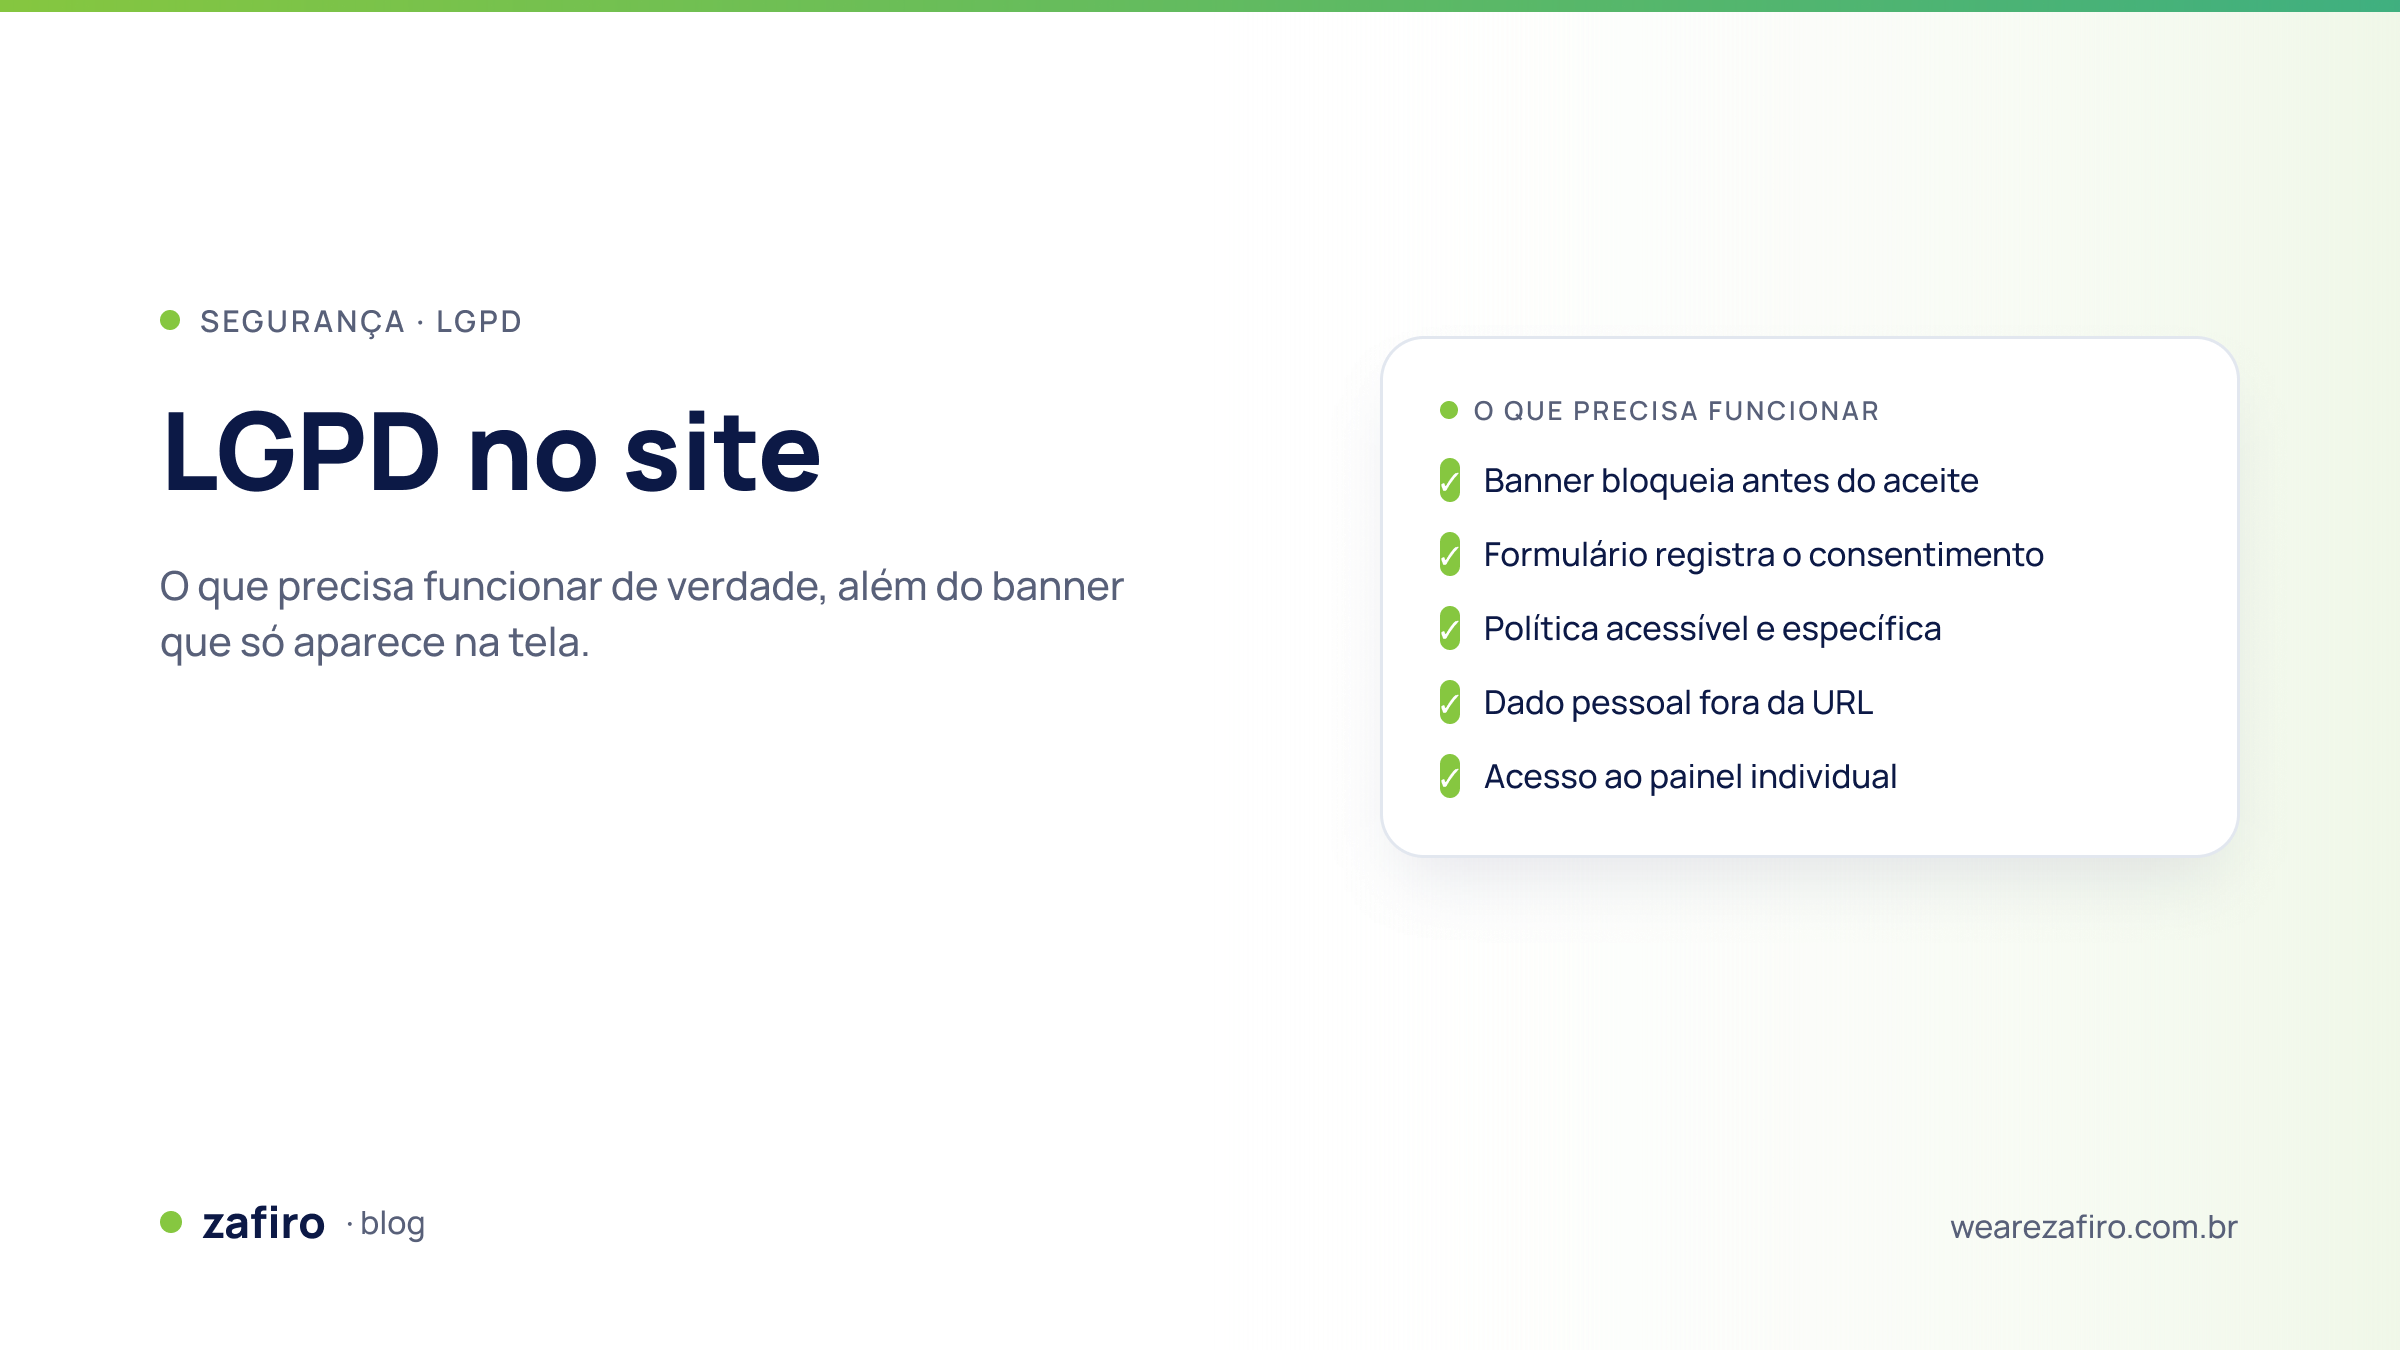
A LGPD no site se resume, na parte técnica, a cinco coisas que precisam funcionar, não apenas existir: o banner precisa respeitar a configuração de consentimento definida para os rastreadores, o formulário deve registrar o aceite quando essa for a base utilizada, a política de privacidade precisa estar acessível e refletir o que realmente é coletado, dados pessoais não devem trafegar na URL e o acesso ao painel deve ser individual e revogável. Instalar um plugin não conclui a adequação. O que importa é o comportamento real do site.
Este conteúdo sobre LGPD no site trata apenas da implementação técnica, que é o trabalho realizado pela Zafiro. Interpretação da lei, definição da base legal, avaliação de risco e análise de conformidade devem ser feitas com apoio jurídico. Consulte a Autoridade Nacional de Proteção de Dados e o texto oficial da Lei nº 13.709/2018.
O banner de cookies que não bloqueia nada
Este é o item que mais aparece quebrado e também um dos mais fáceis de verificar.
O banner que muitos sites instalam é apenas decorativo. Ele aparece, o visitante clica em aceitar e a faixa desaparece. Enquanto isso, Google Analytics, pixel do Meta e outros rastreadores podem ter disparado antes de qualquer escolha.
Na implementação da LGPD no site, os cookies e rastreadores configurados para depender de consentimento não devem disparar antes da escolha do visitante. A base aplicável a cada tratamento precisa ser definida com orientação jurídica. O Guia Orientativo sobre Cookies e Proteção de Dados Pessoais apresenta as recomendações oficiais da ANPD.
Uma interface de consentimento bem configurada apresenta três características.
Bloqueia antes de perguntar
Os scripts configurados para depender do consentimento só podem carregar depois da escolha correspondente.
Isso exige uma ferramenta capaz de controlar o disparo das tags, normalmente integrada ao gerenciador de tags. Uma faixa que apenas aparece na tela, sem interferir no carregamento, não exerce esse controle.
Permite aceitar ou recusar com clareza
As opções precisam ser apresentadas de forma compreensível. Se “aceitar todos” aparece como um botão grande e a recusa fica escondida em várias telas de configuração, a escolha se torna mais difícil para o visitante.
Guarda o registro da escolha
O sistema precisa registrar o que foi escolhido e quando. Sem esse histórico, fica difícil demonstrar posteriormente como a preferência foi coletada.
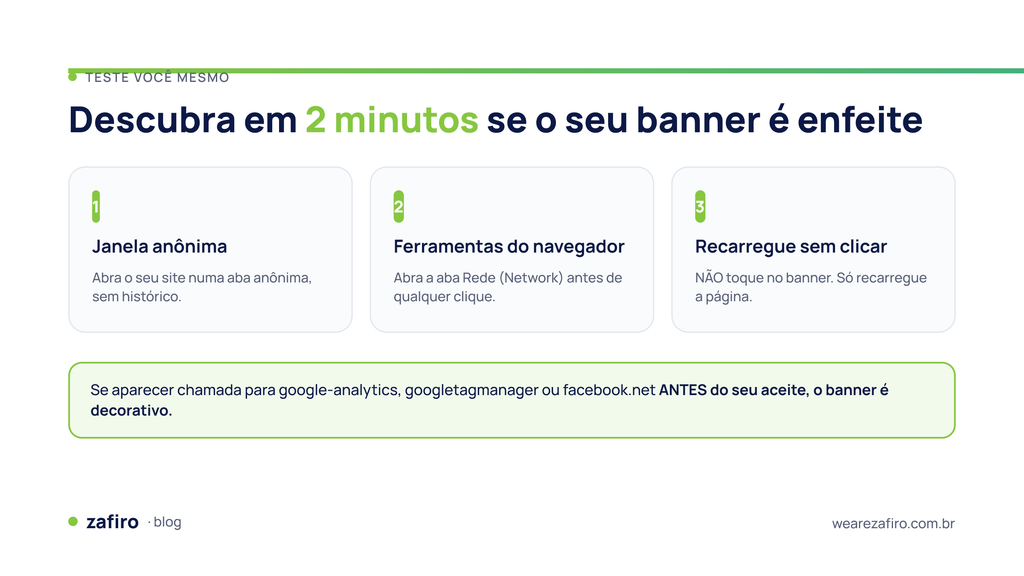
Como testar o banner em dois minutos
Abra o site em uma janela anônima e acesse as ferramentas de desenvolvedor do navegador. Entre na aba Rede ou Network e recarregue a página sem clicar no banner.
Procure chamadas para serviços como google-analytics, googletagmanager, facebook.net ou outras ferramentas configuradas para depender do consentimento.
Se essas chamadas aparecerem antes da escolha do visitante, a configuração do banner precisa ser revisada.
O formulário que coleta e não registra
Todo site de serviço possui algum ponto de entrada de dados pessoais. Normalmente é o formulário de contato, orçamento, cadastro ou solicitação de atendimento.
É ali que entram informações como:
- Nome;
- Telefone;
- E-mail;
- Empresa;
- Cargo;
- Mensagem;
- Dados relacionados ao serviço procurado.
Quando se fala em LGPD no site, o formulário precisa ser analisado pelo que coleta, pelo destino das informações e pela forma como registra a escolha do visitante.
Caixa de consentimento com link real
Quando o consentimento for a base definida para o tratamento realizado pelo formulário, a implementação técnica precisa permitir uma ação consciente do visitante.
A opção não deve vir previamente marcada e o texto precisa apresentar um link acessível para a política de privacidade.
Registro do aceite junto com o lead
A caixa na tela não resolve o problema se a escolha não for armazenada.
Faça um envio de teste e abra o registro recebido no e-mail, no CRM ou na ferramenta utilizada pela equipe. Confira se a informação sobre o aceite aparece junto com o nome, o contato, a data e o horário.
Se o formulário guarda o telefone e o e-mail, mas descarta a escolha, existe apenas uma marcação visual.
Coleta apenas do que será usado
Um formulário de orçamento raramente precisa pedir CPF, data de nascimento ou endereço completo antes de qualquer conversa.
Cada campo adicional representa uma informação que a empresa passa a receber, armazenar e proteger. Se o dado não possui uma finalidade prática naquele momento, o campo pode ser removido.
Mapeamento do destino
O formulário pode enviar os dados para diferentes lugares:
- Caixa de e-mail;
- Banco de dados do WordPress;
- CRM;
- Planilha;
- Ferramenta de automação;
- Plataforma de atendimento;
- Integração externa.
É importante saber onde cada informação passa a existir. Esse levantamento também ajuda quando alguém solicita acesso, correção ou exclusão dos seus dados.
A política de privacidade que ninguém consegue encontrar
Em uma revisão de LGPD no site, a política de privacidade costuma apresentar dois problemas de construção: dificuldade de acesso e conteúdo que não corresponde ao funcionamento real da página.
Acessibilidade
A política precisa estar disponível nos pontos em que o visitante pode procurá-la.
Normalmente, isso inclui:
- Rodapé de todas as páginas;
- Banner de cookies;
- Formulários;
- Páginas de cadastro;
- Áreas em que dados pessoais são coletados.
Uma política publicada, mas escondida a vários cliques de distância, não ajuda o visitante a entender o tratamento das informações.
Conteúdo genérico
Modelos copiados da internet costumam descrever uma empresa que não é a sua. Eles podem citar dados que o site não coleta e omitir ferramentas que realmente estão instaladas.
O levantamento técnico precisa identificar:
- Quais formulários existem;
- Quais campos são solicitados;
- Quais cookies são utilizados;
- Quais ferramentas de rastreamento carregam;
- Quais serviços externos recebem informações;
- Onde os dados são armazenados;
- Como o visitante pode fazer uma solicitação.
A Zafiro pode realizar esse levantamento técnico. A redação final e a validação jurídica da política devem ser conduzidas por profissional habilitado. As duas partes precisam conversar para que o documento corresponda ao funcionamento real do site.
Dados pessoais que podem vazar sem ninguém perceber
Algumas falhas não aparecem na interface do WordPress. Elas só ficam visíveis quando alguém acompanha o caminho percorrido pelas informações.
Dados na URL
Um formulário configurado com o método GET pode colocar nome, e-mail ou outros campos no endereço da página.
Essa informação pode ficar registrada no histórico do navegador, nos logs do servidor e nas ferramentas de análise. Formulários que enviam dados pessoais precisam evitar esse tipo de exposição.
Página de confirmação com informação pessoal
Algumas páginas de agradecimento apresentam frases como “Obrigado, Maria” ou repetem o telefone enviado no formulário.
Quando a página pode ser acessada diretamente pelo endereço, esses dados podem ficar expostos sem necessidade.
E-mail publicado em texto aberto
Endereços de e-mail publicados diretamente no conteúdo podem ser encontrados por robôs de spam.
Esse problema é diferente da coleta feita por um formulário, mas continua sendo um ponto técnico que merece atenção.
Plugins e ferramentas de terceiros
Chats, mapas, vídeos incorporados, ferramentas de heatmap e integrações podem carregar rastreadores ou enviar informações para serviços externos.
A lista de ferramentas instaladas costuma ser maior do que o responsável pelo site imagina. Por isso, vale manter um inventário atualizado de plugins, scripts e integrações.
Backups e banco de dados sem controle
Se qualquer pessoa da equipe consegue baixar o banco de dados com todos os leads, a proteção não depende mais apenas do formulário.
O acesso ao banco, aos backups e às ferramentas de hospedagem precisa ser controlado. A gente detalha outros cuidados no guia sobre segurança no WordPress.
Quem tem a chave do painel
Este item quase nunca entra nas conversas sobre LGPD no site, embora o painel possa armazenar formulários, cadastros e informações de clientes.
Três práticas resolvem boa parte dos problemas de acesso.
Um usuário para cada pessoa
Evite contas compartilhadas entre funcionários, prestadores e agências.
Com um usuário individual, fica mais fácil identificar quem realizou cada alteração e remover apenas o acesso necessário.
Permissão de acordo com a função
Quem publica conteúdo não precisa necessariamente de acesso de administrador.
O WordPress possui diferentes níveis de permissão. Cada usuário deve receber somente os recursos necessários para executar seu trabalho.
Remoção ao final da relação
Funcionários que saíram, prestadores que concluíram o serviço e agências antigas não devem continuar com acesso ativo.
Abra a lista de usuários do WordPress e verifique quantos nomes você ainda reconhece. Faça a mesma revisão na hospedagem, no gerenciador de tags, no Analytics e nas ferramentas integradas ao site.
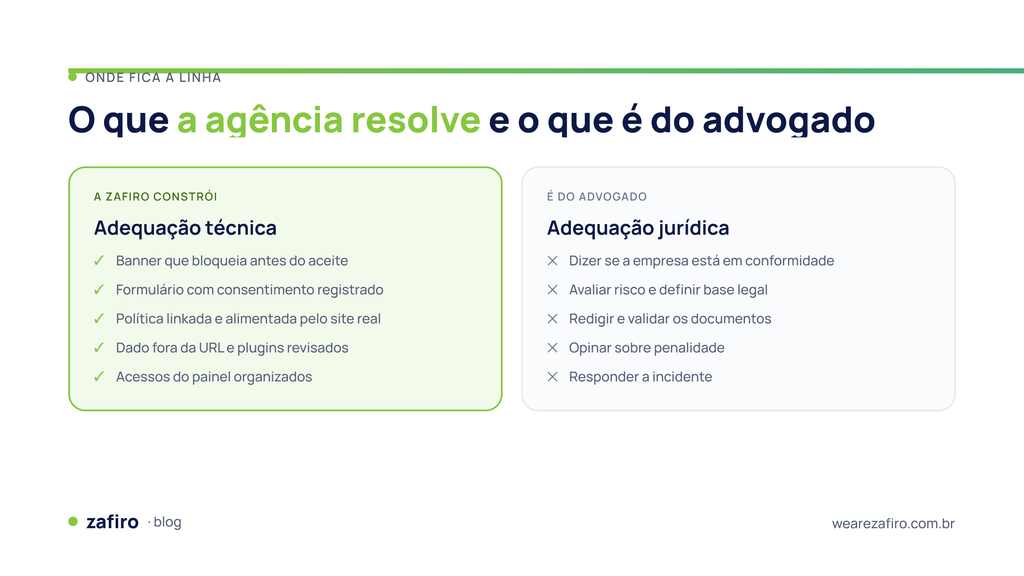
O que a Zafiro faz e o que cabe ao jurídico
A linha precisa ficar clara.
A Zafiro atua na implementação técnica:
- Configuração do banner de cookies;
- Controle do disparo de tags;
- Formulários com registro da escolha;
- Política linkada nos pontos necessários;
- Levantamento técnico do funcionamento do site;
- Correção de dados trafegando na URL;
- Revisão de plugins e ferramentas externas;
- Organização dos acessos ao painel;
- Aplicação de medidas técnicas de segurança.
O trabalho jurídico envolve:
- Interpretar a legislação;
- Definir bases legais;
- Avaliar riscos jurídicos;
- Validar políticas e documentos;
- Analisar se a empresa está em conformidade;
- Orientar obrigações relacionadas a incidentes;
- Avaliar responsabilidades e eventuais penalidades.
A LGPD no site cobre apenas uma parte da adequação da empresa. Dados também podem circular por planilhas, WhatsApp, sistemas internos, contratos e processos realizados fora da página.
Esses outros ambientes precisam ser considerados com apoio jurídico e organizacional.
Se você quer começar pela parte técnica, a Zafiro pode [revisar o seu site e mostrar o que precisa ser corrigido](/contato/). Se o projeto ainda será desenvolvido, também é possível [construir o site com privacidade e segurança consideradas desde o início](/).
Perguntas frequentes sobre LGPD no site
Instalar um plugin de LGPD deixa o site adequado?
Não por si só. O plugin fornece recursos técnicos, mas precisa ser configurado e testado. É necessário verificar se as tags respeitam a escolha do visitante, se o formulário registra o aceite quando aplicável e se a política de privacidade corresponde ao funcionamento real do site.
A análise completa da conformidade da empresa precisa incluir outros processos e deve contar com orientação jurídica.
Preciso de banner de cookies em um site simples?
Depende do que o site carrega e da base definida para cada tratamento.
Um site estático, sem ferramentas de análise, publicidade ou integrações externas, possui um cenário diferente de uma página que utiliza Analytics, pixels, chats, mapas e vídeos incorporados.
Na LGPD no site, o primeiro passo é listar os cookies e rastreadores utilizados. Depois, a empresa deve validar com seu jurídico a base aplicável e configurar a interface para respeitar essa decisão.
Posso copiar uma política de privacidade pronta da internet?
Um modelo pode servir como ponto de partida, mas dificilmente representa sozinho o funcionamento real da empresa.
Ele pode mencionar dados que o site não coleta, ignorar integrações existentes ou apresentar procedimentos que a empresa não executa.
O caminho mais seguro é levantar tecnicamente o que o site faz e entregar essas informações ao profissional responsável pela redação e validação jurídica.
Como saber se o formulário registra o consentimento?
Envie um teste pelo próprio formulário e depois abra o registro recebido no e-mail, CRM ou banco de dados.
Confira se a escolha aparece como um campo junto com as demais informações e se existe registro de data e horário. Se o aceite aparece apenas na tela e não chega ao destino, ele não está sendo armazenado pela implementação atual.
Qual é a diferença entre adequação técnica e adequação jurídica?
A adequação técnica envolve configurar e testar o comportamento do site: banner, formulários, integrações, URLs, armazenamento e acessos ao painel.
A adequação jurídica envolve interpretar a LGPD, definir bases legais, avaliar riscos e validar políticas e documentos.
Na LGPD no site, as duas frentes precisam trabalhar juntas, mas a implementação técnica não substitui a análise jurídica.